
Yaklaşık 4 dakikalık okuma
Uzaktan çalışan personelin ofis ağına güvenli şekilde erişebilmesi için Keenetic router üzerinde WireGuard VPN kurulumu yapılabilir. Bu rehberde adım adım Keenetic arayüzü üzerinden VPN yapılandırmasını anlatıyoruz.
Bu rehber, 20 Kişilik İşletme İçin Keenetic Router Kurulumu yazısında kurduğumuz ağ yapısını temel alır. Aşağıda geçen “Personel” (192.168.10.0/24) ve “Yönetim” (192.168.40.0/24) ağları o yazıdaki VLAN planından gelir.
WireGuard Nedir, Neden Tercih Edilir?
WireGuard, modern şifreleme kullanan, hafif ve hızlı bir VPN protokolüdür. Kod tabanı OpenVPN ve IPsec’e göre çok daha küçüktür; bu da hem güvenlik denetimini kolaylaştırır hem de router üzerinde düşük işlemci yüküyle yüksek hız sağlar. Kimlik doğrulama şifreyle değil, her cihaza özel açık/özel anahtar çiftleriyle yapılır ve trafik varsayılan olarak UDP 51820 portu üzerinden taşınır.
Başlamadan Önce: Gerçek IP ve CGNAT Kontrolü
Uzaktaki cihazların ofisteki router’a bağlanabilmesi için router’ın internete doğrudan erişilebilir (gerçek/genel) bir IP adresi olması gerekir. Türkiye’deki birçok internet bağlantısında operatör, birden fazla aboneyi tek bir IP’nin arkasında toplayan CGNAT kullanır. Bu durumda dışarıdan gelen VPN bağlantısı router’a hiç ulaşmaz.
Kontrol etmek için:
- Keenetic arayüzünde internet bağlantınızın aldığı IP adresine bakın.
- Aynı ağdaki bir bilgisayardan “IP adresim nedir” türünde bir siteye girip görünen adresle karşılaştırın.
- İki adres farklıysa veya router’daki adres
100.64.x.x–100.127.x.xaralığındaysa CGNAT arkasındasınız demektir.
CGNAT arkasındaysanız operatörünüzden gerçek (tercihen sabit) IP talep etmeniz gerekir. Modem router modundaysa da VPN portunun Keenetic’e yönlendirilmesi veya modemin köprü (bridge) moduna alınması gerekir.
Not: Menü ve seçenek adları KeeneticOS sürümüne ve arayüz diline göre küçük farklılıklar gösterebilir.
1️⃣ VPN Bileşenini Etkinleştirme
Adımlar:
- 192.168.1.1 adresine giriş yapın
- Menü → Genel Ayarlar
- Bileşen Seçenekleri bölümüne girin
- “WireGuard VPN” bileşenini işaretleyin
- Kur ve yeniden başlat
2️⃣ WireGuard Sunucusunu Oluşturma
Menü Yolu:
VPN → WireGuard → Sunucu Ekle
Ayarlar:
- Sunucu Adı: OFIS_VPN
- VPN Ağı: 10.10.10.1/24
- Dinleme Portu: 51820
- İnternet Erişimi: Aktif
- Ofis ağına erişim: Aktif
Kaydet.
3️⃣ Kullanıcı (Peer) Ekleme
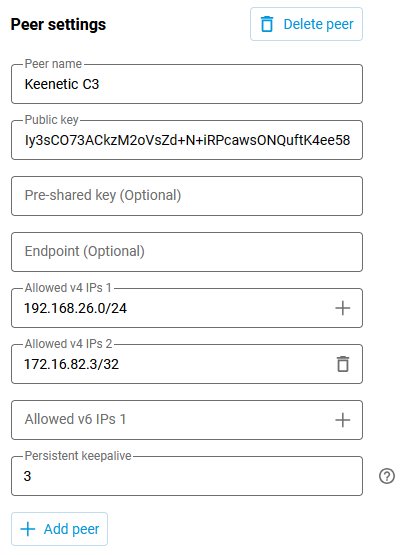
Adımlar:
- Oluşturduğunuz VPN sunucusuna girin
- “Kullanıcı Ekle” seçin
- Kullanıcı Adı: personel1
- Erişim izinleri:
- 192.168.10.0/24 (Personel ağı)
- 192.168.40.0/24 (Yönetim – gerekiyorsa)
Kaydet.
QR kod oluşacaktır.
Erişim izinleri (Allowed IPs) ne anlama gelir?
WireGuard’da her kullanıcı için tanımlanan IP aralıkları, o kullanıcının trafiğinin hangi hedefler için VPN tünelinden geçeceğini belirler:
- Yalnızca ofis ağları (ör.
192.168.10.0/24): Sadece ofis kaynaklarına giden trafik tünelden geçer, kullanıcının diğer internet trafiği kendi bağlantısından çıkar (split tunnel). Hız ve bant genişliği açısından en verimli seçenektir. - Tüm trafik (
0.0.0.0/0): Kullanıcının bütün internet trafiği ofis üzerinden çıkar (full tunnel). Halka açık Wi-Fi ağlarında güvenliği artırır ancak ofis internet hattına ek yük bindirir.
Her kullanıcı için ayrı bir peer oluşturun ve yapılandırmayı yalnızca o kişiyle paylaşın. Personel ayrıldığında ya da cihaz kaybolduğunda yalnızca o peer’ı silmeniz yeterlidir.
4️⃣ Mobil veya Laptop Bağlantısı
Telefonda:
- WireGuard uygulamasını indirin
- QR kodu okutun
- Bağlan’a basın
Bilgisayarda:
- WireGuard Windows/Mac uygulaması
- Konfigürasyon dosyasını içe aktarın
- Connect
Bağlantı sağlandığında ofis iç IP’lerine erişim mümkün olur.
5️⃣ Firewall Kontrolü
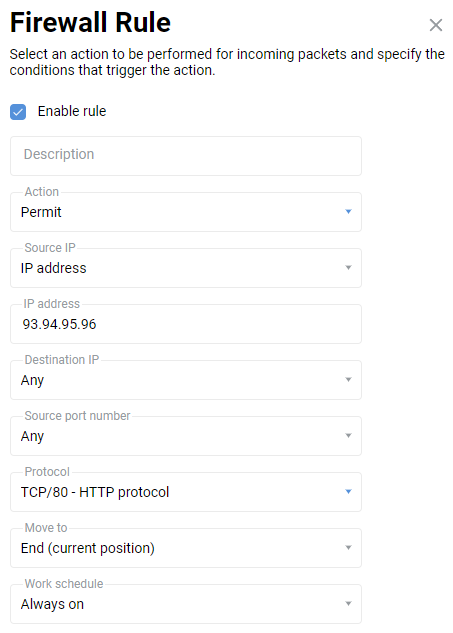
Menü → Güvenlik → Trafik Kuralları
Eğer erişim problemi olursa:
- Kaynak: VPN Ağı (10.10.10.0/24)
- Hedef: Personel VLAN
- Aksiyon: İzin Ver
6️⃣ Sabit IP ve DNS Ayarı (Önerilir)
VPN kullanıcılarına:
- Sabit IP verilebilir
- Ofis DNS sunucusu atanabilir
- Sadece belirli sunuculara erişim kısıtlanabilir
Bu ayar VPN güvenliğini artırır.
| Ayar | Değer |
|---|---|
| VPN Ağı | 10.10.10.0/24 |
| Maks Kullanıcı | 5–10 |
| Port | 51820 |
| Şifreleme | WireGuard varsayılan |
| Erişim | Sadece gerekli VLAN |
Güvenlik İçin Ek Öneriler
- Varsayılan admin şifresini değiştirin
- KeenDNS yerine statik IP + firewall tercih edin (mümkünse)
- Sadece gerekli VLAN’lara erişim izni verin
- Yönetim arayüzünü WAN’dan kapatın
Test Kontrol Listesi
- Mobil veri üzerinden bağlanabiliyor mu?
- Ofis NAS erişimi çalışıyor mu?
- Kamera ağına erişim kapalı mı?
ping 192.168.10.1başarılı mı?
Sorun Giderme
| Belirti | Olası neden ve çözüm |
|---|---|
| İstemci bağlanıyor ama “handshake” hiç oluşmuyor | Router’a dışarıdan ulaşılamıyor: CGNAT, modemde kapalı/yönlendirilmemiş UDP portu veya yanlış sunucu adresi. Gerçek IP ve port yönlendirmesini kontrol edin. |
| Bağlantı kuruluyor ama ofis cihazlarına erişilemiyor | Kullanıcının izinli IP aralığı eksik ya da firewall kuralı engelliyor. Ayrıca kullanıcının evdeki ağı ofisle aynı aralıktaysa (ör. ikisi de 192.168.1.0/24) çakışma olur; ofis ağında yaygın olmayan bir aralık kullanın. |
| VPN açıkken internet çalışmıyor | Tüm trafik tünelden geçiyor (0.0.0.0/0) ama sunucuda internet erişimi kapalı veya DNS atanmamış. “İnternet erişimi” seçeneğini ve DNS ayarını kontrol edin. |
| Bağlantı bir süre sonra kopuyor | Mobil operatörlerin NAT zaman aşımı. İstemci yapılandırmasında PersistentKeepalive = 25 değerini ayarlayın. |
İstemci tarafındaki WireGuard uygulamasında “Son el sıkışma” (latest handshake) bilgisi görünüyorsa tünel kurulmuş demektir; sorun büyük olasılıkla yönlendirme veya firewall tarafındadır.
Sonuç
Keenetic üzerinde WireGuard VPN kurulumu:
- Hızlı
- Güvenli
- Lisans gerektirmez
- 20 kişilik işletmeler için yeterlidir
Bu yapı sayesinde uzaktan çalışan personel ofis ağına güvenli şekilde erişebilir.